Resposta curta. O I Congresso Brasileiro de IA Responsável aconteceu em 14 de setembro de 2026, em São Paulo. Foi das 14h às 18h, no auditório da Sompo Seguros. A Abria realizou o encontro pelo seu Comitê de IA Responsável. A curadoria técnica ficou com o IBIRA, e o apoio veio da Sompo e do Prado Vidigal Advogados. Foram cinco blocos e dezesseis pessoas no palco. O público era fechado, de jurídico, compliance, riscos, privacidade, tecnologia e dados. As vagas esgotaram no primeiro dia de inscrição. Estive lá o dia inteiro.
Como o congresso começou?
A apresentação inaugural de Luis Fernando Prado subiu ao telão com uma pergunta.
Qual foi a última vez que a humanidade inventou uma coisa que era, ao mesmo tempo, a maior promessa e o maior medo do século?
A resposta veio pela história da eletricidade.
Quem resolveu o pânico da energia elétrica não foi quem inventou a eletricidade e muito menos quem legislou sobre ela. Foi quem implementou a governança.
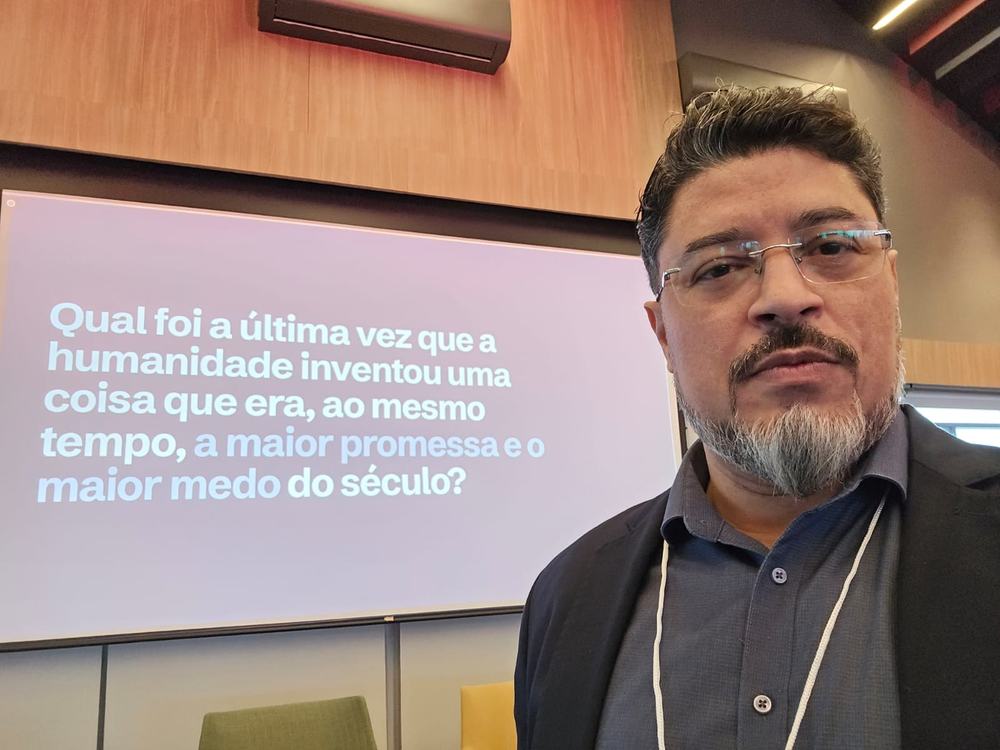
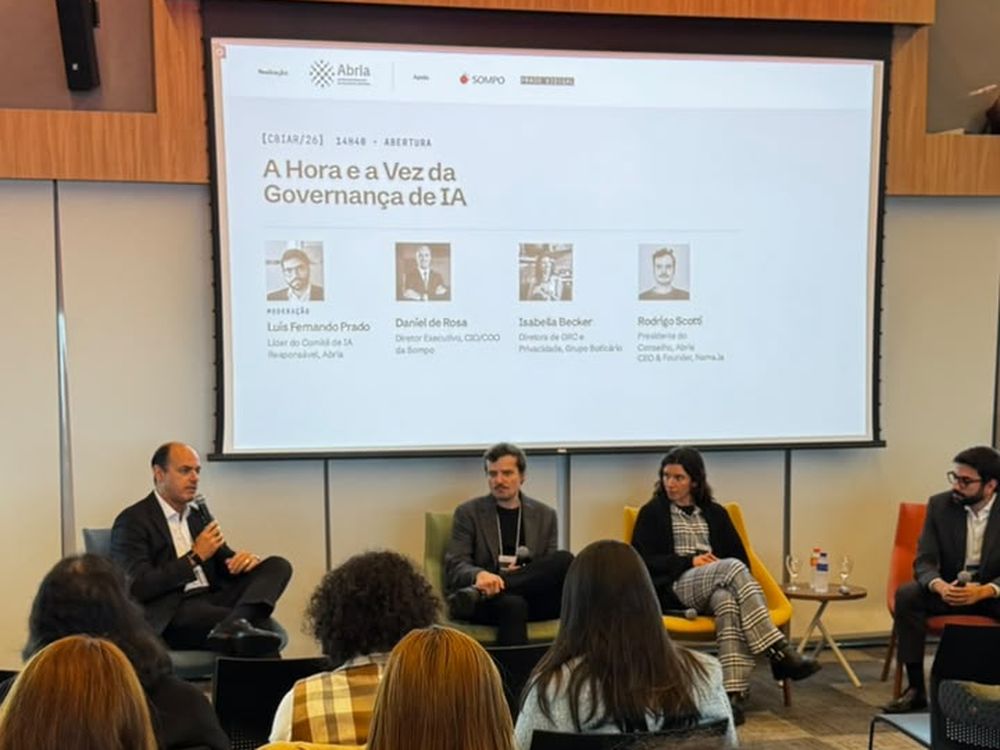
Prado é líder do Comitê de IA Responsável da Abria e sócio do Prado Vidigal. Ele moderou também o painel de abertura. Na mesa estavam Daniel de Rosa, Diretor Executivo e CIO/COO da Sompo, Isabella Becker, Diretora de GRC e Privacidade do Grupo Boticário, e Rodrigo Scotti, Presidente do Conselho da Abria.
O que a mesa de regulação disse sobre o PL 2.338?
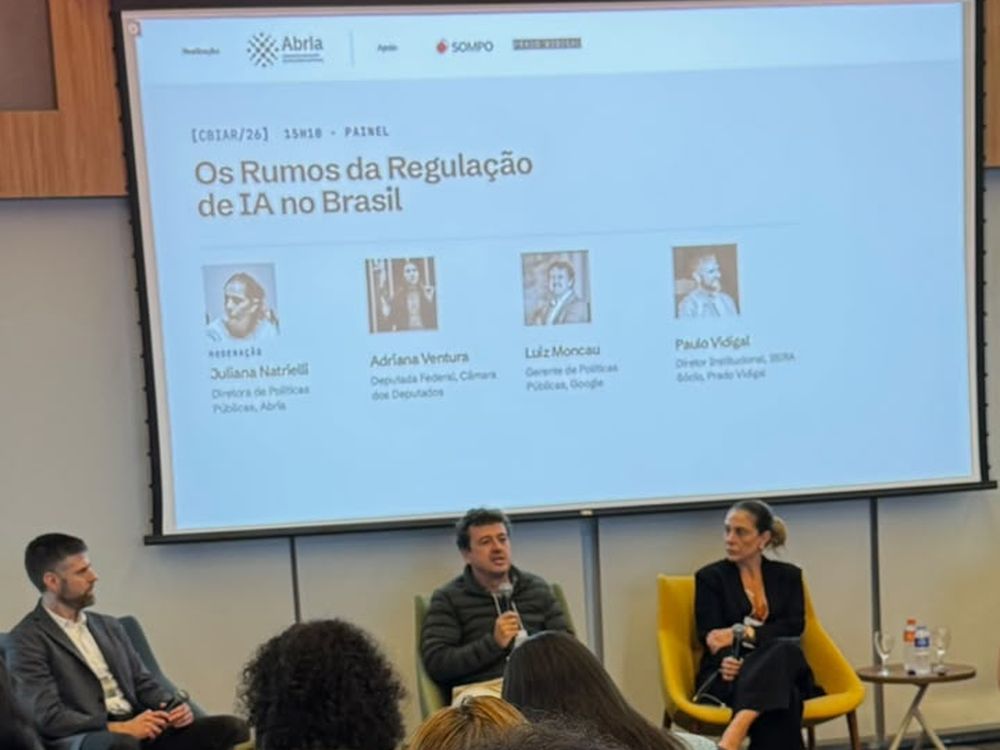
O painel das 15h10 teve moderação de Juliana Natrielli, diretora de Políticas Públicas da Abria. Na mesa, a deputada federal Adriana Ventura, Luiz Moncau, gerente de Políticas Públicas do Google, e Paulo Vidigal, diretor institucional do IBIRA.
Moncau levou três pedidos concretos ao texto. O primeiro é a definição de alto risco, que do jeito que está permite interpretar que qualquer aplicação de saúde é sempre de alto risco. O segundo é a cadeia de valor, com responsabilidade alocada conforme a etapa. Quem publica um modelo aberto não controla a aplicação que alguém vai construir em cima dele. O terceiro é a condição de treinar modelos em português e com conteúdo brasileiro. Ele amarrou esse ponto ao debate de direitos autorais dentro do projeto.
Ele deu a medida do problema com uma frase que vale para o mercado inteiro. Até o Google consegue ficar em conformidade com um batalhão de advogados. Quem se prejudica com um texto complexo demais é o menor.
Paulo Vidigal propôs inverter a ordem do debate. Antes de aprovar uma lei geral, ele defende dois estudos. Um levantamento do que já está regulado pela Constituição, pelo Código de Defesa do Consumidor, pela LGPD e pelas resoluções setoriais. E um relatório no espírito do relatório Draghi, só que prospectivo. Ele mediria o impacto do PL 2.338 sobre a competitividade do país, caso o texto seja aprovado como está.
Adriana Ventura tratou da previsibilidade. Para ela, empresário não teme regra, teme a falta de segurança jurídica, a regra que muda de manhã, no almoço e à noite. A parlamentar é vice-presidente da Comissão Especial de IA da Câmara.
O que as empresas contaram sobre implementação?
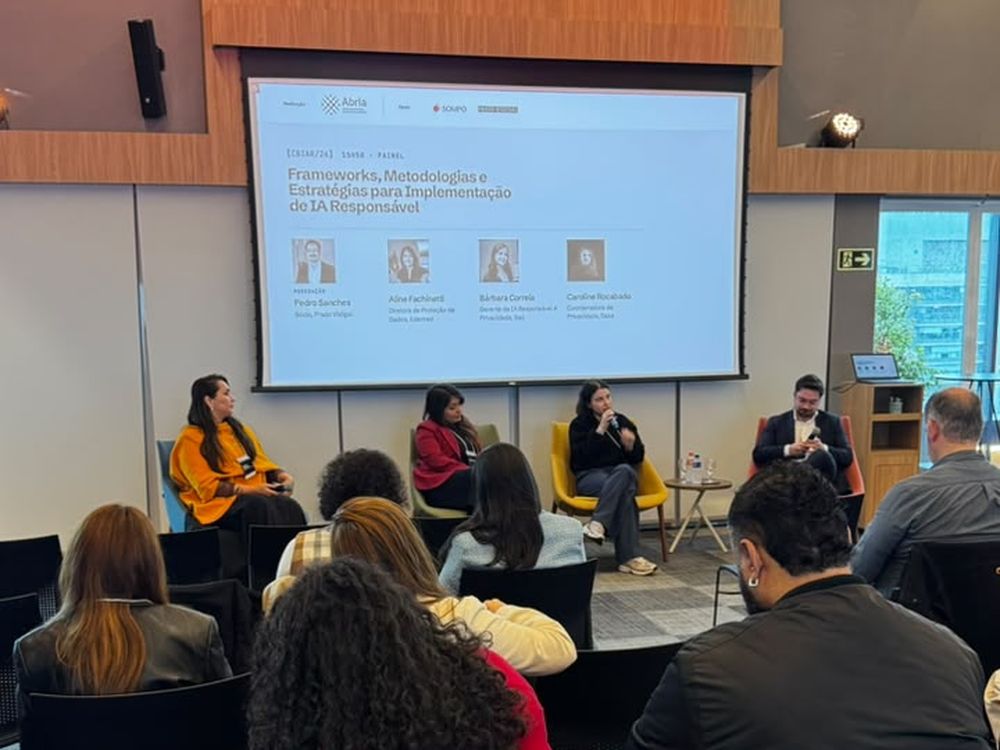
O painel das 15h50 teve moderação de Pedro Sanches, sócio do Prado Vidigal. Na mesa estavam Aline Fachinetti, Diretora de Proteção de Dados da Edenred, Bárbara Correia, Gerente de IA Responsável e Privacidade do Itaú, e Caroline Rocabado, Coordenadora de Privacidade da Dasa.
Bárbara Correia contou que a governança de IA responsável do Itaú existe há cerca de dois anos e meio. Ela nasceu com o lançamento do GPT-3.5. A primeira descoberta foi que o modelo tradicional de avaliação não serve. Se você pergunta dez vezes a mesma coisa, o modelo dá dez respostas diferentes. Não dá para avaliar o projeto uma vez, emitir parecer e considerar o risco mitigado. A régua virou ciclo: testa, corrige, monitora.
Ela relatou também um problema técnico. Os guardrails nativos dos modelos não foram pensados em português e têm dificuldade para interpretar tentativa de ataque construída em português. Por isso o banco desenvolve guardrails próprios.
Correia relatou ainda a ordem que o banco adotou. O Itaú declarou princípios e políticas depois de mapear a operação e definir o que era risco de fato.
Aline Fachinetti contou que a primeira política de governança de IA do grupo Edenred foi criada no Brasil. Ela foi depois exportada e adaptada, porque a operação brasileira funciona como laboratório do grupo. Fachinetti descreveu ainda uma cena de rotina do jurídico. A empresa recebe contratos que proíbem o fornecedor de usar inteligência artificial, e precisa entrar em reunião para explicar que isso é irrazoável. A comparação dela foi direta. É como avisar que não pode usar internet nem energia elétrica no processo.
O princípio que ela deixou serve de régua contratual, nas palavras dela. Delegar e terceirizar não é terceirizar a responsabilidade. Cada elo da cadeia responde pelo que cabe a ele, e exigir do fornecedor algo que é dever de quem contrata só atrapalha.
Caroline Rocabado falou de saúde. A área dela reúne privacidade, negócios e risco cibernético. A frase que ficou dessa combinação é esta. Uma solução pode ser extremamente segura do ponto de vista de segurança da informação e absolutamente antiética. Ela citou a CIO da companhia para resumir o que anda acontecendo no mercado. Agente nenhum vai consertar processo ruim.
Ela deu números. A Dasa treinou mais de quatro mil pessoas em parceria com o Google na plataforma Gemini Enterprise. E desenvolveu, com o time de segurança, um agente que assumiu a parte repetitiva da avaliação de fornecedor, a de cobrar documento faltante. A avaliação de arquitetura levava de cinco a seis horas e caiu para duas. O mesmo trabalho manual existia em três times ao mesmo tempo, arquitetura, privacidade e segurança.
Rocabado levantou no painel uma pergunta de longo prazo. Quem decide hoje sobre agentes são líderes com experiência para julgar performance. Daqui a três anos não serão eles operando aquele processo. Como garantir o legado informacional sobre o uso responsável de um agente depois que a pessoa que o desenhou sai da empresa.
O que o Prado Vidigal lançou no palco?
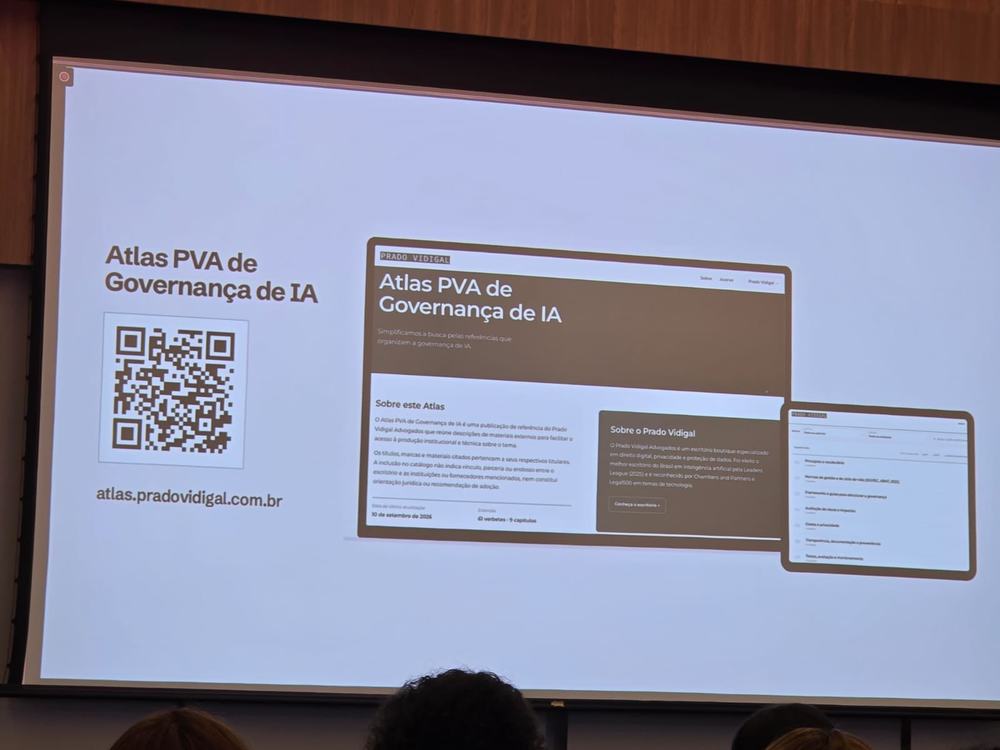
No fim desse painel, Pedro Sanches apresentou o Atlas PVA de Governança de IA, em atlas.pradovidigal.com.br. É um catálogo de referências, com 61 verbetes em 9 capítulos, de vocabulário e princípios até segurança e ameaças. Cada verbete é avaliado em três prismas: por que é importante, para que serve e quando utilizar.
As buscas que o próprio site sugere dizem o que o mercado procura hoje. ISO/IEC 42001, ANPD, questionário de fornecedor, red teaming e agentes.
O que muda no setor de seguros?
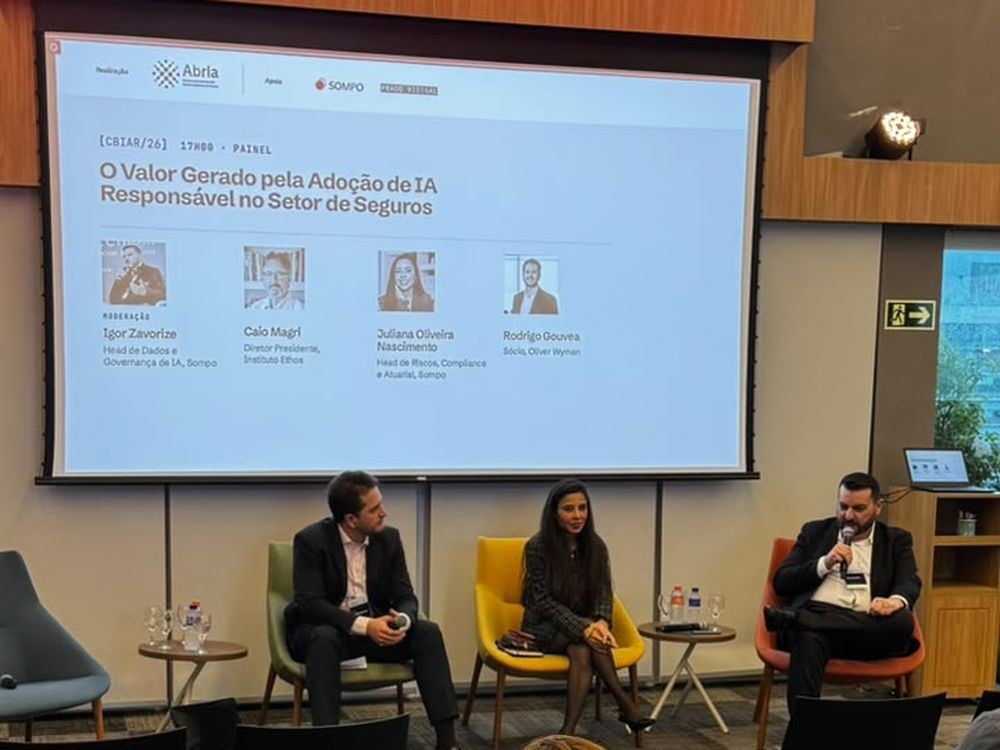
O painel das 17h00 teve moderação de Igor Zavorize, Head de Dados e Governança de IA da Sompo. Na mesa, Juliana Oliveira Nascimento, Head de Riscos, Compliance e Atuarial da mesma companhia, e Rodrigo Gouvea, sócio da Oliver Wyman.
Gouvea desenhou dois extremos de postura. De um lado, o “não posso esperar”, com acesso liberado ao modelo corporativo e experimentação solta. O custo aparece na fala de um CIO que ele cita: tem milhares de agentes rodando, sem controle, e ninguém sabe se estão funcionando. Do outro lado, o “não posso deixar quebrar”, com um comitê revisando todo caso de uso. O custo aí é a demora, a frustração e o shadow AI, com gente criando agente na conta pessoal.
O caminho do meio que ele propôs tem três pilares. Controlar como os agentes são criados, com dono declarado e definição clara de propósito, dados acessados, dados escritos e alcance. Gestão de risco de ponta a ponta, evoluindo as linhas de defesa que já existem. E governança escalável, que ele definiu no palco.
Tudo aquilo que eu estou colocando de controle hoje, se eu duplicar a quantidade de agentes e estou duplicando o custo da governança, então é um problema, não vai ser escalável.
A saída que ele aponta são controles reutilizáveis entre casos de uso. Para ele o problema está na camada de arquitetura, antes de chegar na política.
Na pergunta sobre vantagem competitiva, Gouvea afirmou que os modelos viram commodity e ficam disponíveis para todos. A diferença fica na qualidade dos dados proprietários, no modelo operacional, no treinamento das equipes e na capacidade de construir governança que escala.
Juliana Oliveira Nascimento reforçou que não existe uma régua única de apetite de risco para todos os usos de IA. Cada caso pede análise própria, por contexto, impacto e linha de negócio. Ela apontou também que adotar IA obriga a revisitar processo. Quem só instala a ferramenta troca aceleração por travamento. E lembrou que risco de IA é risco da companhia inteira. Precisa ser gerido junto com o dono do risco, e monitorado pela área de risco.
Qual foi a conclusão do congresso?
O quinto bloco, de Principais Achados e Conclusões, começou às 17h40. Lucas Morimoto, head de projetos e parcerias do IBIRA, resumiu as quatro horas anteriores numa imagem.
O que todo mundo que estava nos painéis aqui hoje está tentando fazer no seu dia a dia é trocar o pneu com o carro andando.
Igor Zavorize fechou com a resposta que o congresso não tentou maquiar.
Não tem uma receita para uma empresa implementar uma governança de IA. Vai depender muito da estratégia da empresa. E a gente está falando de uma tecnologia que vem mudando praticamente todo dia. Então, todo dia tem oportunidade, porém também abre um risco.
Morimoto acrescentou uma observação sobre o ritmo do tema. Agente apareceu em vários painéis e, no ano passado, quase não era debatido. A velocidade da mudança é tanta que o assunto do segundo congresso ainda não dá para dimensionar.
Ficha do evento
| Item | Dado |
|---|---|
| Evento | I Congresso Brasileiro de IA Responsável (CBIAR/26) |
| Data e horário | 14 de setembro de 2026, das 14h às 18h |
| Local | Auditório da Sompo Seguros, Vila Mariana, São Paulo |
| Realização | Abria, pelo Comitê de IA Responsável |
| Curadoria técnica | IBIRA |
| Apoio | Sompo Seguros e Prado Vidigal Advogados |
| Formato | Presencial e fechado, vagas esgotadas no primeiro dia |
| Blocos | Abertura, regulação, frameworks, seguros, achados e conclusões |
| Presença do portal | Sim, o dia inteiro |
Esta cobertura foi construída a partir das minhas próprias gravações e fotos feitas no evento, processadas com apoio de IA e revisadas por mim. As fotos dos painéis em cena foram cedidas por Marcio Nascimento, que também esteve no congresso.
Leitura complementar: O agente que transaciona não entrou em nenhuma mesa, peça assinada com a minha leitura do que ficou de fora do congresso. Tudo sobre o congresso, incluindo a programação completa, está na página do evento no portal.
Fontes
- Apuração própria no evento: três gravações de áudio e 35 fotos, feitas em 14/09/2026
- Fotos dos painéis em cena cedidas por Marcio Nascimento, participante do congresso
- Atlas PVA de Governança de IA, Prado Vidigal Advogados
- Empresas já enfrentam pressão por governança de IA antes de marco legal, diz Abria, TELETIME News, 18/09/2026
- Governança ganha protagonismo diante do avanço da IA nos negócios, CQCS, 16/09/2026
- Governança de IA deve gerar valor e não frear inovação, CQCS, 16/09/2026, com base em material da Sompo
- Governança de IA vai além da ética e vira exigência para empresas, ABRIA NEWS, 21/09/2026